
Tak for din feedback.
Administrer indstillinger for appadgang og tokenpolitik i Control Hub
 Har du feedback?
Administratorer kan tillade eller nægte adgang til web-, mobil- eller desktop-klienter. Administratorer kan definere, hvilke klienter der er adgang til i deres organisation.
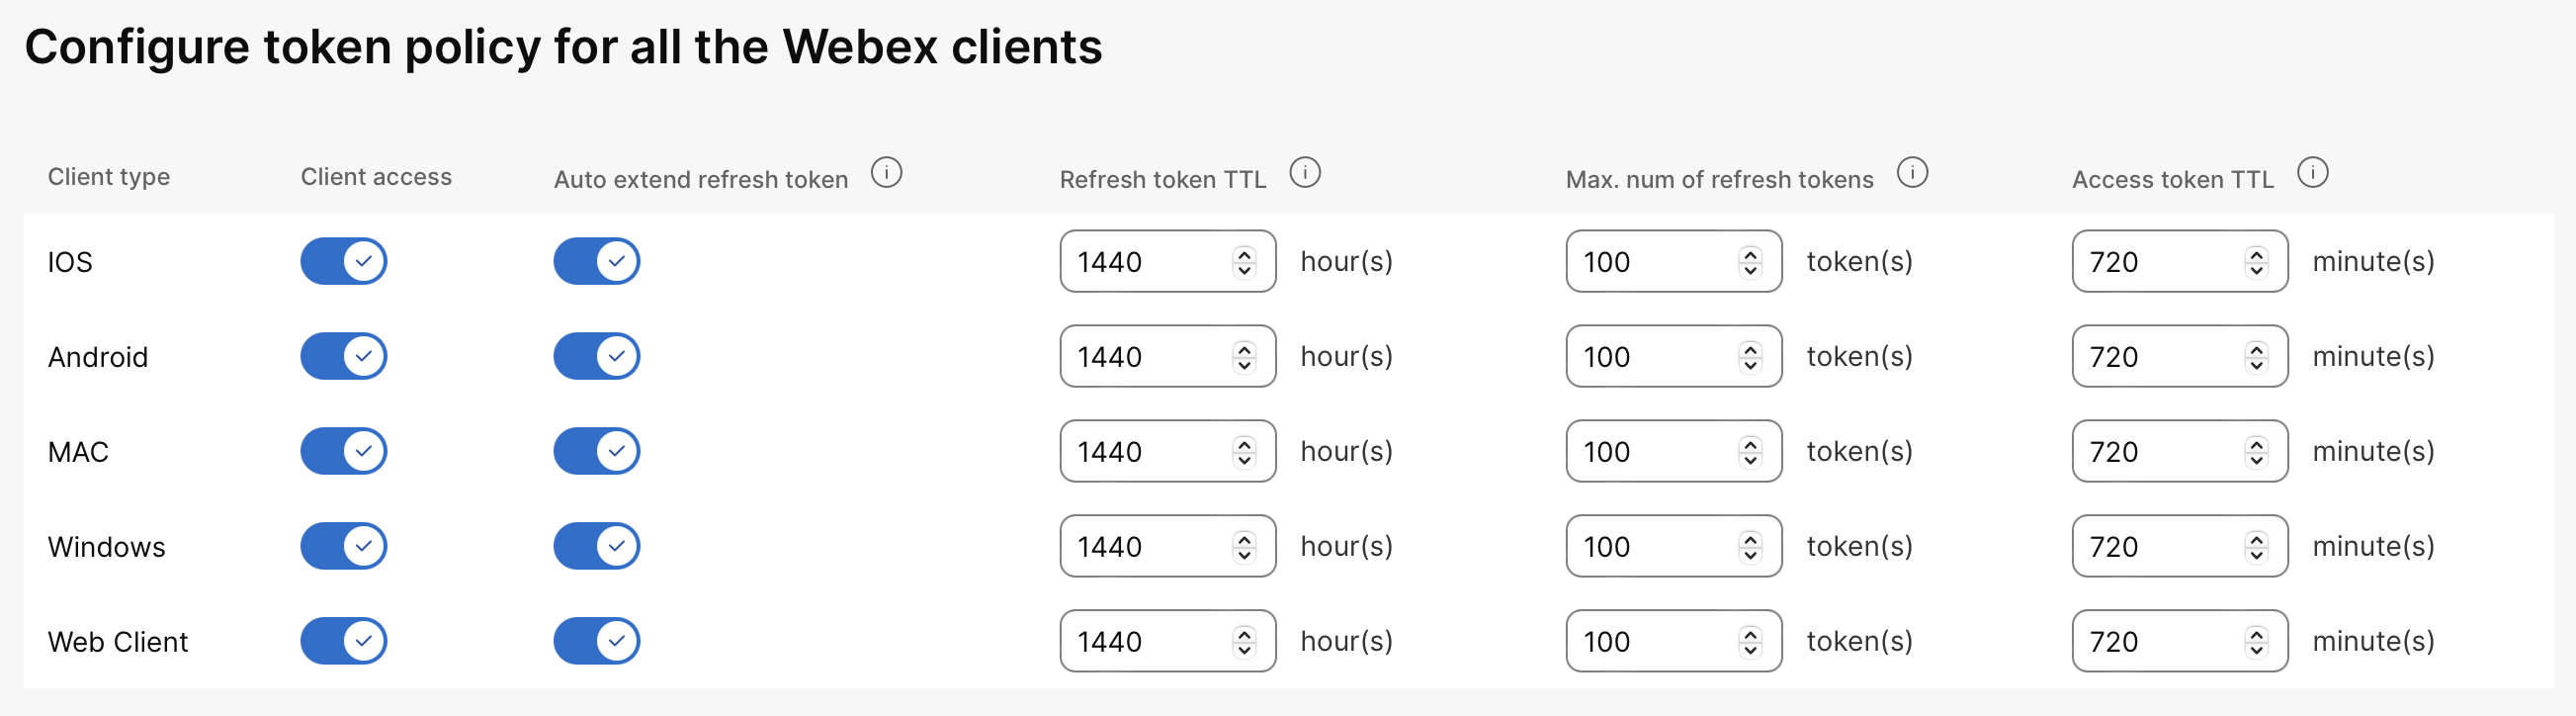
Administratorer kan oprette en brugerdefineret tokenpolitik for din Webex-app til web-, mobil- eller desktopbrugere. En brugerdefineret tokenpolitik giver dig kontrol over følgende:
-
Slå automatisk forlængelse af opdateringstoken til eller fra
-
Angiv time-to-live (TTL) for JSON-webtokenet (JWT)
-
Angiv TTL for opdateringstokenet
Med disse funktioner kan du styre, hvor ofte brugerne skal logge på på mobil-, computer- eller webklienter. Som et overholdelseskrav kan det være, at dine brugere skal godkende igen for at sikre, at de bruger den nyeste sikkerhedspolitik i din organisation.
Din Control Hub-administrerede organisation skal være aktiveret for Pro Pack. Hvis du ikke abonnerer på Pro Pack, bliver indstillingerne for tokenpolitik nedtonet , når du åbner organisationsindstillingerne i Control Hub.
Du kan tillade eller nægte adgang til Webex mobil-, desktop- og webklienter. Du kan definere, hvilke klienttyper der er adgang til i organisationen. Følgende klienttyper understøttes:
- Mobil (iOS og Android)
- Desktop (MAC og Windows)
- Webklient
| 1 |
Log ind på Control Hub. |
| 2 |
Gå til . |
| 3 |
Rul til afsnittet Appadgang og tokenpolitik. |
| 4 |
Klik på Konfigurer. |
| 5 |
Gå til den ønskede klienttype, og slå klient adgang til for at tillade appadgang. |
| 6 |
Klik på Gem. |
Hvad skal man gøre næste
Du kan tilpasse opdaterings- og adgangstokens TTL'er. Se de næste afsnit for at få flere oplysninger.
Med disse indstillinger kan du manuelt angive opdaterings- og adgangstokenintervaller.
Standardindstillingen er, at automatisk udvidelse af opdateringstokener er deaktiveret. Skift kun denne indstilling, hvis du manuelt vil angive Time-to-Live (TTL) for opdateringstokener og adgangstokener for brugere i organisationen.
| 1 |
Log ind på Control Hub. |
| 2 |
Gå til . |
| 3 |
Rul til afsnittet Appadgang og tokenpolitik. |
| 4 |
Klik på Konfigurer. |
| 5 |
Gå til den specifikke klienttype, og slå klient adgang til. |
| 6 |
Slå Automatisk forlængelse af opdateringstok en til for klienttypen. Denne indstilling giver en ny Time-to-Live (TTL) for opdateringstokenet. Hvis du ændrer denne indstilling, ændres TTL, næste gang en bruger får udstedt et opdateringstoken. Så længe bruger konti ikke tilbagekaldes i din mappe, får brugerne et nyt opdateringstoken og opretholder en gyldig session. |
| 7 |
Angiv en værdi for Op dater token TTL. Denne indstilling styrer det tidspunkt, hvor opdateringstokenet er gyldigt, så der kan opre ttes nye adgangstokener til brugerne. Det gyldige interval er 24-1440 timer. |
| 8 |
Angiv en værdi for adgangstoken TTL. Hvis opdateringstokenet er gyldigt, oprettes et adgangstoken inden for den tidsfrist, du har angivet. Det gyldige interval er 360—1080 minutter. |
| 9 |
Klik på Gem. Indstillingerne anvendes næste gang en bruger bruger en mobil- eller desktop- klient. |
Konfigurer denne indstilling, hvis du vil styre, hvor mange opdateringstokener der kan udstedes pr. bruger pr. klient. Det kan f.eks. være en god idé at minimere samtidige logins for overholdelse eller maksimere loginerne for brugere, der skal godkende på flere mobile enheder eller stationære arbejdsstationer.
| 1 |
Log ind på Control Hub. |
| 2 |
Gå til . |
| 3 |
Rul til afsnittet Appadgang og tokenpolitik. |
| 4 |
Klik på Konfigurer. |
| 5 |
Gå til den ønskede klienttype, og slå klient adgang til. |
| 6 |
Angiv en værdi for Maks. antal opdateringstokener. Det gyldige interval er 10-100 sessioner. |
| 7 |
Klik på Gem. |
Hvad skal man gøre næste
En bruger, der med succes godkender fra en klient, der overstiger antallet af opdateringstokener, får et af deres eksisterende tokens tilbagekaldt efter godkendelse. Hvis tokenet udløber, bliver brugerne tvunget til at autentificere igen.


