
Hvala na povratnim informacijama.
Upravljanje pristupom aplikacijama i postavkama pravila tokena u Control Hubu
 Želite li poslati povratne informacije?
Administratori mogu dopustiti ili uskratiti pristup web, mobilnim ili stolnim klijentima. Administratori mogu definirati kojim se klijentima može pristupiti unutar njihove organizacije.
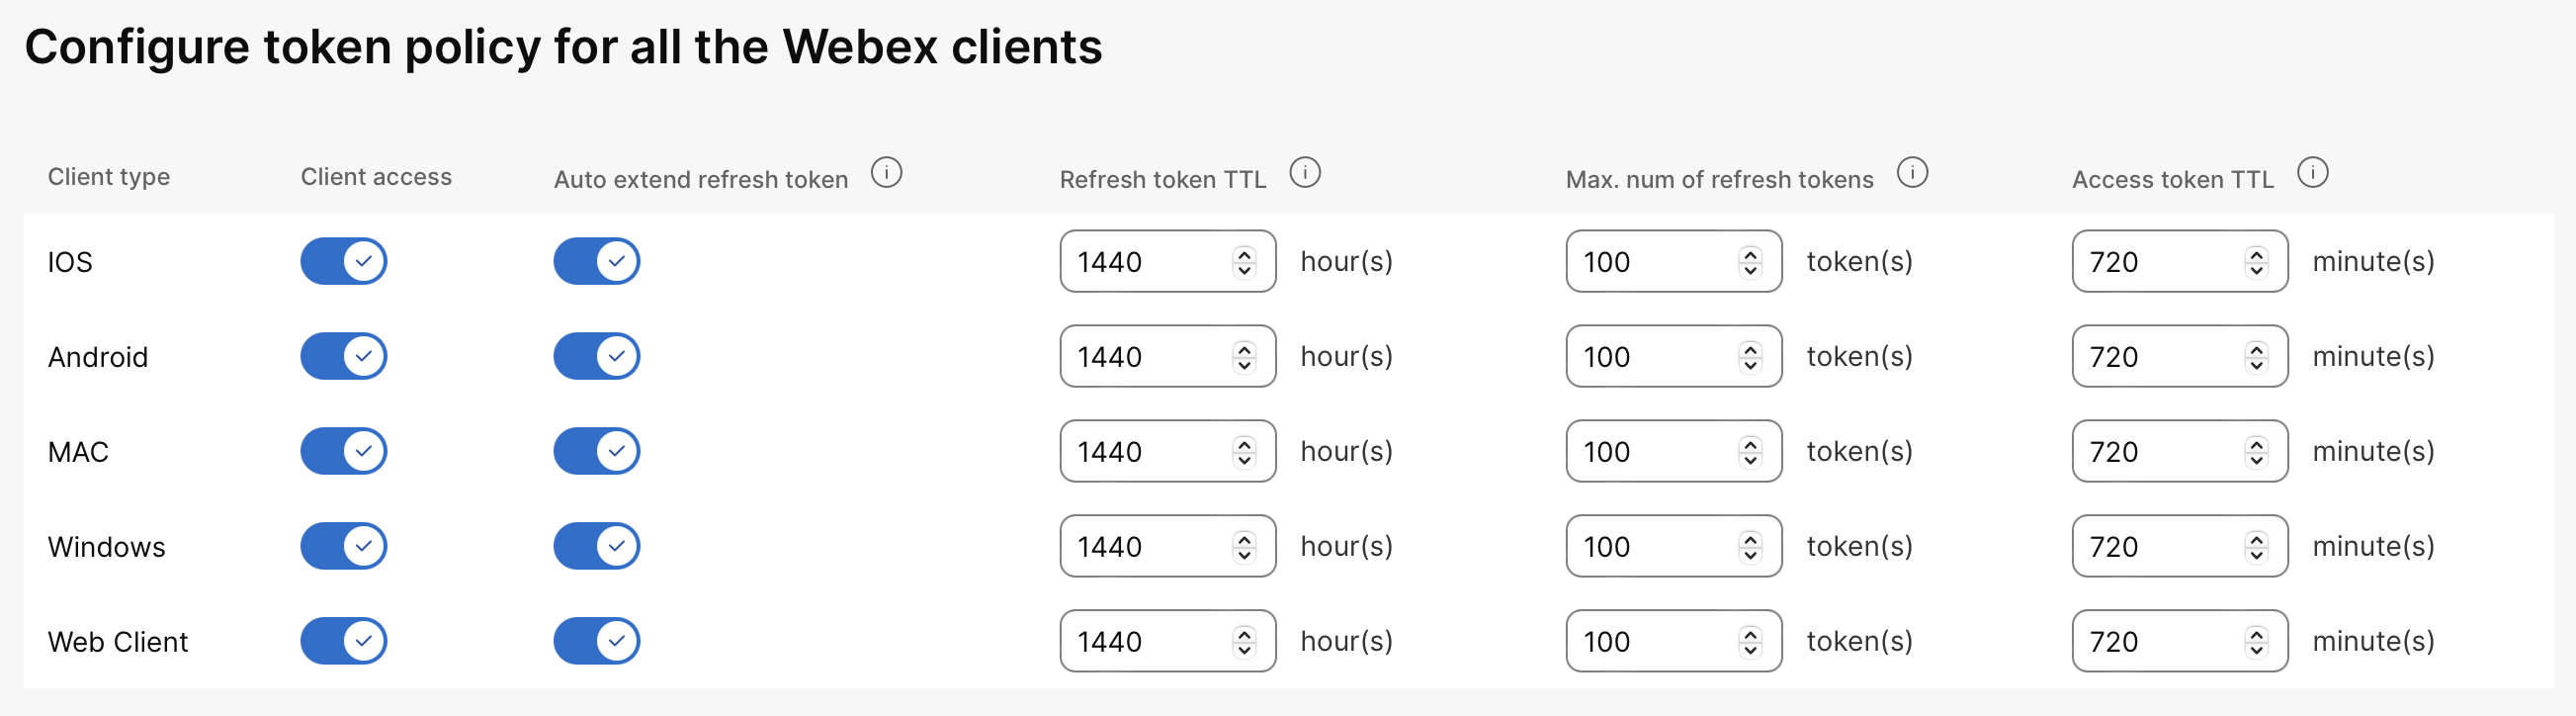
Administratori mogu stvoriti prilagođeno pravilo tokena za vašu Webex aplikaciju za korisnike weba, mobilnih uređaja ili stolnih računala. Prilagođeno pravilo tokena daje vam kontrolu nad sljedećim:
-
Uključivanje ili isključivanje tokena za automatsko proširenje osvježavanja
-
Navedite vrijeme za život (TTL) JSON web tokena (JWT)
-
Navedite TTL tokena za osvježavanje
Pomoću ovih značajki možete kontrolirati koliko često se korisnici moraju prijaviti na mobilne, stolne ili web klijente. Kao uvjet usklađenosti, možda ćete htjeti da vaši korisnici ponovno potvrde autentičnost kako bi bili sigurni da koriste najnovije sigurnosne politike u vašoj organizaciji.
Organizacija kojom upravlja Control Hub mora biti omogućena za Pro Pack. Ako niste pretplaćeni na Pro Pack, postavke pravila tokena bit će sivo kada pristupate postavkama organizacije u Control Hubu.
Možete dopustiti ili uskratiti pristup Webex mobilnim, stolnim i web klijentima. Možete definirati kojim se vrstama klijenata može pristup iti unutar vaše organizacije. Podržane su sljedeće vrste klijenata:
- Mobilni (iOS i Android)
- Desktop (MAC i Windows)
- Web klijent
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na U . |
| 3 |
Pomaknite se do odjel jka Pravila pristupa aplikacijama i tokena. |
| 4 |
Kliknite Konfiguri raj. |
| 5 |
Idite na željenu vrstu klijenta i uključite Pristup klijentu da biste omogućili pristup aplikaciji. |
| 6 |
Kliknite S premi. |
Što učiniti sljedeće
Možete prilagoditi TTL-ove tokena za osvježavanje i pristup. Pogledajte sljedeće odjeljke za više informacija.
Pomoću ovih postavki možete ručno odrediti intervale osvježavanja i pristupa tokena.
Zadana postavka je da je automatsko proširenje tokena za osvježavanje onemogućeno. Promijenite ovu postavku samo ako želite ručno odrediti vrijeme za život (TTL) za tokene osvježavanja i pristupne tokene za korisnike u vašoj organizaciji.
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na U . |
| 3 |
Pomaknite se do odjel jka Pravila pristupa aplikacijama i tokena. |
| 4 |
Kliknite Konfiguri raj. |
| 5 |
Idite na određenu vrstu klijenta i uključite pristup klijentu. |
| 6 |
Uključite token za automatsko proširenje osvježavanja za vrstu klijenta. Ova postavka daje novi Time-to-Live (TTL) za token osvježavanja. Promjena ove postavke mijenja TTL sljedeći put kada se korisniku izda token za osvježavanje. Sve dok korisnički računi nisu opozvani u vašem direktoriju, korisnici dobivaju novi token za osvježavanje i održavaju valjanu sesi ju. |
| 7 |
Navedite vrijednost za Refresh token TTL. Ova postavka kontrolira vrijeme valjanosti tokena za osvježavanje, omogućujući stvaranje novih pristupnih tokena za korisnike. Važeći raspon je 24—1440 sati. |
| 8 |
Navedite vrijednost za Access token TTL. Ako je token za osvježavanje valjan, pristupni token kreira se unutar vremenskog ograničenja koje ste postavili. Važeći raspon je 360—1080 minuta. |
| 9 |
Kliknite S premi. Postavke se primjenjuju sljedeći put kada korisnik koristi mobilni ili desktop klijent. |
Konfigurirajte ovu postavku ako želite kontrolirati koliko se tokena za osvježavanje može izdati po korisniku po klijentu. Na primjer, možda ćete htjeti minimizirati istovremene prijave radi usklađenosti ili maksimizirati prijave za korisnike koji trebaju potvrditi autentičnost na više mobil nih uređaja ili radnih stanica za radne površine.
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na U . |
| 3 |
Pomaknite se do odjel jka Pravila pristupa aplikacijama i tokena. |
| 4 |
Kliknite Konfiguri raj. |
| 5 |
Idite na željenu vrstu klijenta i uključite pristup klijentu. |
| 6 |
Navedite vrijednost za Max. broj tokena za osvježavanje. Važeći raspon je 10—100 sesija. |
| 7 |
Kliknite S premi. |
Što učiniti sljedeće
Korisniku koji uspješno potvrdi autentičnost od klijenta koji premašuje broj tokena za osvježavanje opozvan je jedan od svojih postojećih tokena nakon provjere autentičnosti. Ako token istekne, korisnici su prisiljeni ponovno potvrditi autentifikaciju.


