
Hvala na povratnim informacijama.
Upravljajte pristupom aplikacijama i postavkama smernica tokena u Control Hubu
 Povratne informacije?
Administratori mogu dozvoliti ili uskratiti pristup veb, mobilnim ili desktop klijentima. Administratori mogu da definišu kojim klijentima se može pristupiti unutar njihove organizacije.
Administratori mogu da kreiraju prilagođenu smernicu tokena za vašu Vebek aplikaciju za korisnike veba, mobilnih uređaja ili računara. Prilagođena politika tokena vam daje kontrolu nad sledećim:
-
Uključivanje ili isključivanje tokena za automatsko proširenje osvežavanja
-
Navedite vreme za život (TTL) JSON veb tokena (JVT)
-
Navedite TTL tokena za osvežavanje
Pomoću ovih funkcija možete da kontrolišete koliko često se od korisnika traži da se prijave na mobilnim, desktop ili veb klijentima. Kao uslov usklađenosti, možda ćete želeti da vaši korisnici ponovo potvrde autentifikaciju kako bi bili sigurni da koriste najnoviju bezbednosnu politiku u vašoj organizaciji.
Organizacija kojom upravlja kontrolni centar mora biti omogućena za Pro Pack. Ako niste pretplaćeni na Pro Pack, podešavanja smernica tokena su sivo kada pristup ite podešavanjima organizacije u Control Hubu.
Možete dozvoliti ili uskratiti pristup Vebek mobilnim, desktop i veb klijentima. Možete definisati kojim tipovima klijenata se može pristupiti u vašoj organizaciji. Podržani su sledeći tipovi klijenata:
- Mobilni (iOS i Android)
- Desktop (MAC i Vindovs)
- Veb klijent
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na U . |
| 3 |
Pomerite se do od eljka Pravila pristupa aplikacijama i tokena. |
| 4 |
Kliknite na dugme Konfiguri raj. |
| 5 |
Idite na željeni tip klijenta i uključite pristup klijentu da biste omogućili pristup aplikaciji. |
| 6 |
Kliknite na dugme Sačuvaj. |
Šta dalje raditi
Možete prilagoditi TTL-ove tokena za osvežavanje i pristup. Pogledajte sledeće odeljke za više informacija.
Pomoću ovih podešavanja možete ručno odrediti intervale osvežavanja i pristupa tokena.
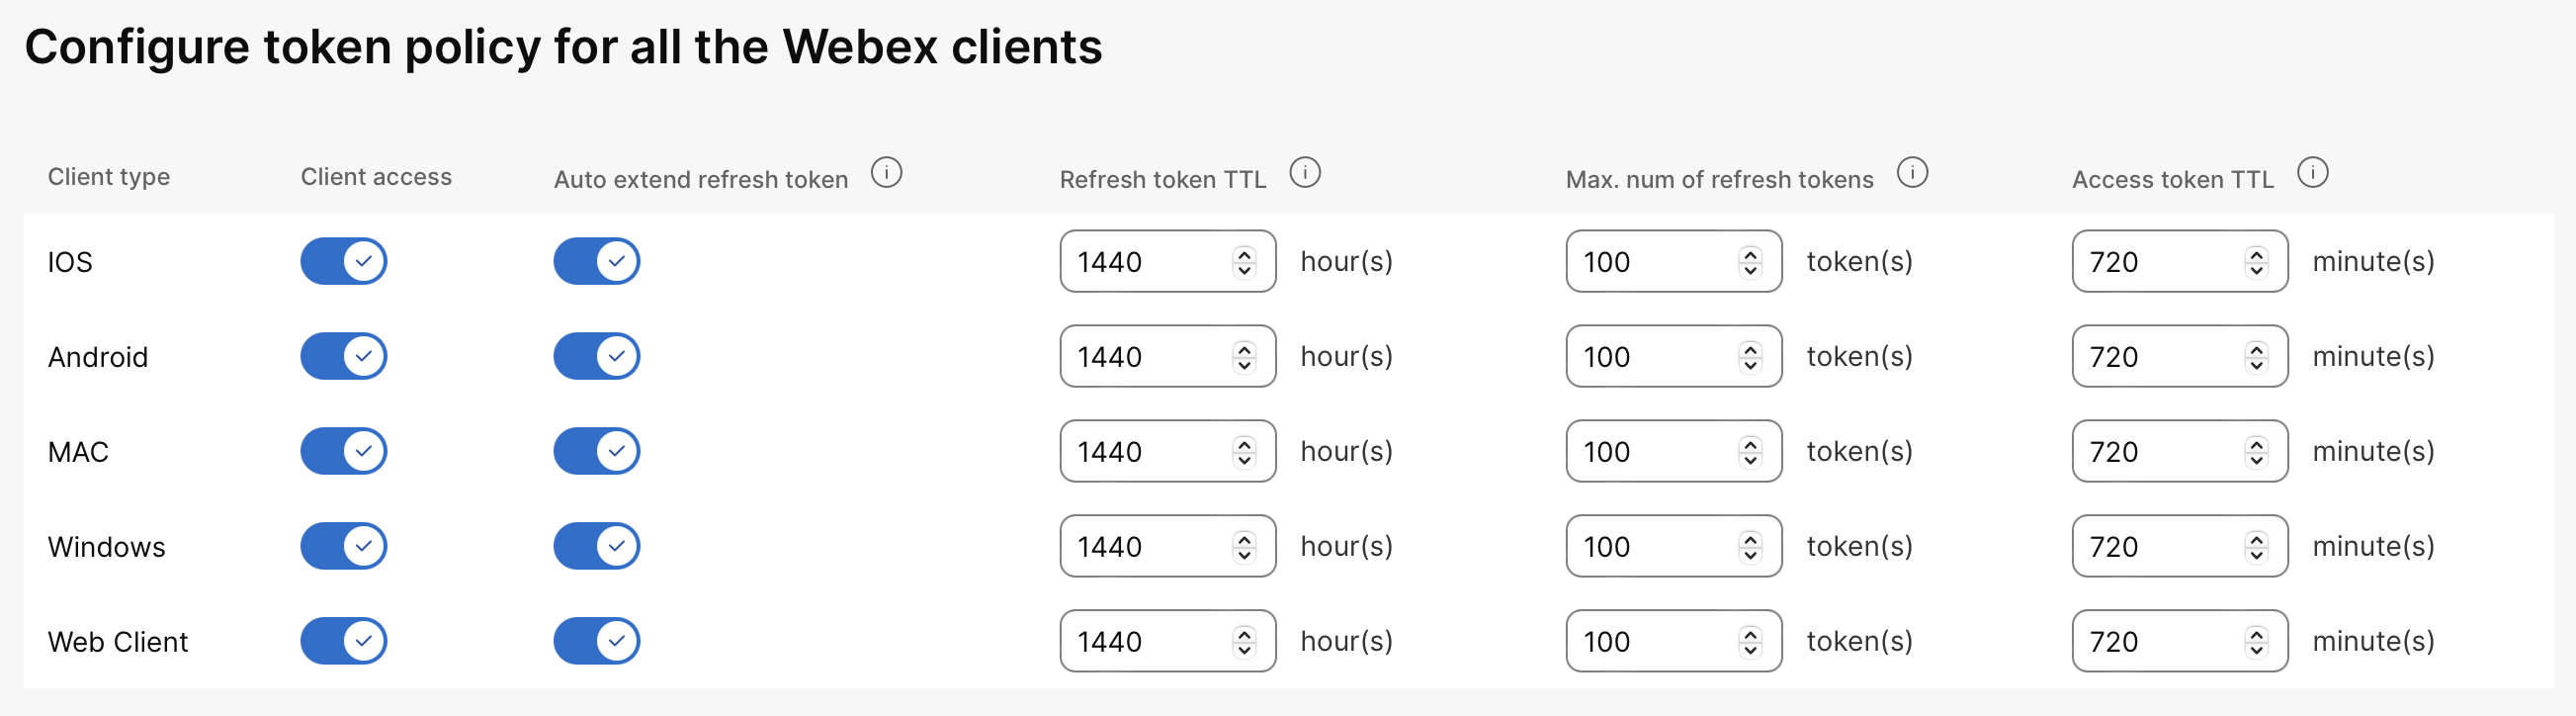
Podrazumevana postavka je da je automatsko proširenje tokena za osvežavanje onemogućeno. Promenite ovo podešavanje samo ako želite da ručno odredite vreme za život (TTL) za tokene za osvežavanje i pristupne tokene za korisnike u vašoj organizaciji.
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na U . |
| 3 |
Pomerite se do od eljka Pravila pristupa aplikacijama i tokena. |
| 4 |
Kliknite na dugme Konfiguri raj. |
| 5 |
Idite na određeni tip klijenta i uključite pristup klijentu. |
| 6 |
Uključite token za automatsko proširenje osvežavanja za tip klijenta. Ovo podešavanje daje novo Time-to-Live (TTL) za token za osvežavanje. Promena ove postavke menja TTL sledeći put kada se korisniku izda token za osvežavanje. Sve dok korisnički nalozi nisu opozvani u vašem direktorijumu, korisnici dobijaju novi token za osvežavanje i održavaju važeću sesi ju. |
| 7 |
Navedite vrednost za Refresh token TTL. Ovo podešavanje kontroliše vreme važenja tokena za osvežavanje, omogućavajući kreiranje novih pristupnih tokena za korisnike. Važeći opseg je 24—1440 sati. |
| 8 |
Navedite vrednost za Access token TTL. Ako je token za osvežavanje važeći, pristupni token se kreira u vremenskom roku koje ste postavili. Važeći opseg je 360—1080 minuta. |
| 9 |
Kliknite na dugme Sačuvaj. Podešavanja se primenjuju sledeći put kada korisnik koristi mobilni ili desktop klijent. |
Konfigurišite ovo podešavanje ako želite da kontrolišete koliko tokena za osvežavanje može biti izdato po korisniku po klijentu. Na primer, možda ćete želeti da minimizirate istovremene prijave radi usklađenosti ili da povećate prijave za korisnike koji moraju da potvrde autentifikaciju na više mobil nih uređaja ili radnih stanica za radne površine.
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na U . |
| 3 |
Pomerite se do od eljka Pravila pristupa aplikacijama i tokena. |
| 4 |
Kliknite na dugme Konfiguri raj. |
| 5 |
Idite na željeni tip klijenta i uključite pristup klijentu. |
| 6 |
Navedite vrednost za Maks. broj tokena za osvežavanje. Važeći opseg je 10—100 sesija. |
| 7 |
Kliknite na dugme Sačuvaj. |
Šta dalje raditi
Korisniku koji uspešno potvrđuje autentifikaciju od klijenta koji premašuje broj tokena za osvežavanje ima jedan od svojih postojećih tokena opozvan nakon autentifikacije. Ako token istekne, korisnici su primorani da ponovo potvrde autentifikaciju.


